


Plateforme SecOps unifiée européenne
Guardsix réunit SIEM, NDR, SOAR, gestion de flotte et gouvernance au sein d’une même plateforme SecOps, opérée sur votre infrastructure et sous droit européen : vos équipes détectent, analysent et répondent plus vite aux menaces, tout en démontrant leur conformité à tout moment.
En cybersécurité, l’évolutivité, la souveraineté et la résilience sont aujourd’hui des éléments non négociables dans une entreprise.


Au fil du temps, la plupart des organisations sont confrontées à une pression croissante : une réglementation plus stricte, des environnements en pleine expansion, des menaces grandissantes et des ressources limitées pour tout gérer.
Guardsix a été conçu pour répondre à cette réalité :
- Une souveraineté intégrée dès la conception, avec un contrôle européen des données.
- Déployable partout, que ce soit sur site, en mode hybride ou dans le cloud.
- Une couverture globale, quel que soit le client, le site ou l’environnement.
- Une protection évolutive, sans alourdir la charge opérationnelle.
Plus de contrôle, plus de flexibilité, et une sécurité qui évolue à la même vitesse que l’entreprise.

Déploiement

En Europe

Coût prévisible

Conformité

Efficacité

MSSP native

Renforcer l'existant
Grandir sous contrôle
SOC 2 Type II
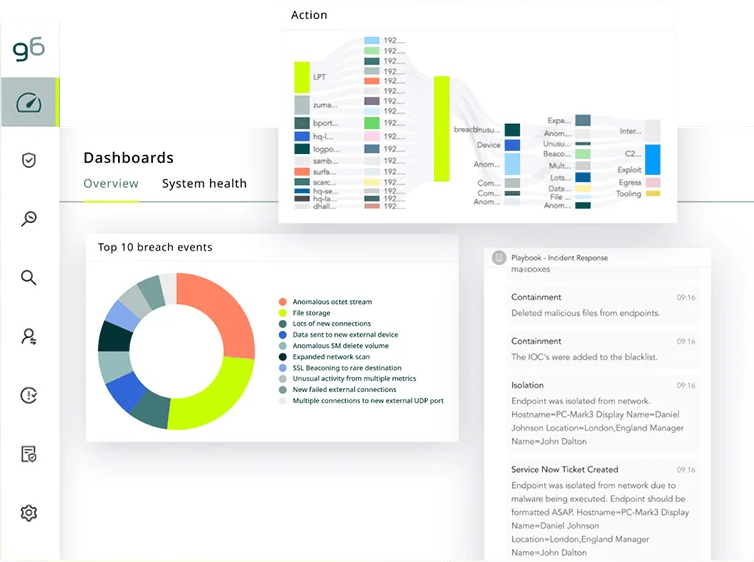
Guardsix SIEM
Gestion souveraine des journaux et preuves prêtes pour l’audit, pour les équipes de défense européennes aux ressources limitées.
- Collecte des journaux et métriques via de nombreux collecteurs intégrés et un agent natif pour les postes.
- Normalisation dans une taxonomie commune : l’analyste n’a pas à connaître le format de chaque équipement.
- Enrichissement contextuel : renseignement sur les menaces, géolocalisation, annuaire LDAP…
- Corrélation et conservation des logs des environnements sur site, hybrides, OT et cloud.
Guardsix NDR
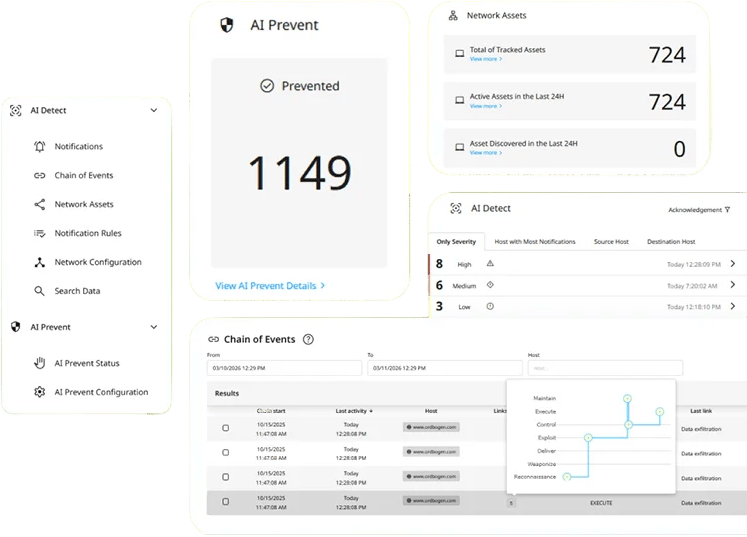
Détection réseau souveraine, installée au même endroit que vos journaux.
- Associé au SIEM, il reconstitue une chaîne d’événements unique à travers l’IT et l’OT.
- Détection des comportements suspects par l’IA et blocage des menaces identifiées.
- Inventaire en continu des actifs réseau et des nouveaux équipements découverts.
- Corrélation sur votre infrastructure, sous le seul droit européen.
Guardsix SOAR
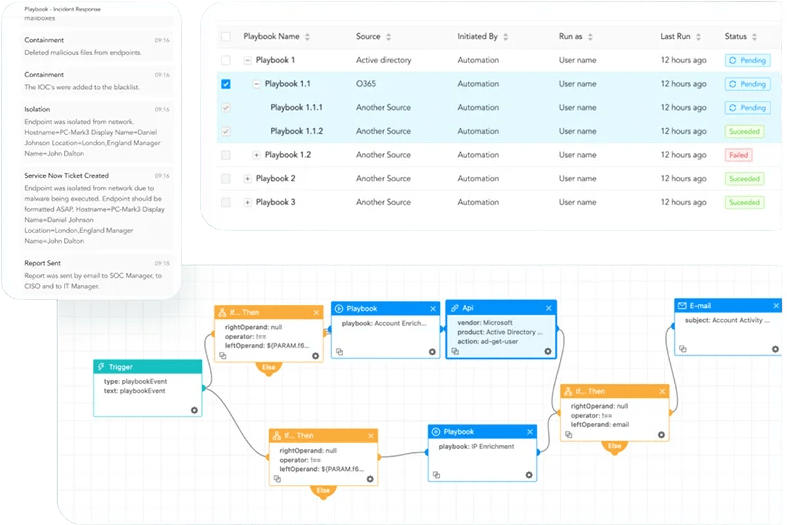
Détection réseau souveraine, installée au même endroit que vos journaux.
- Associé au SIEM, il reconstitue une chaîne d’événements unique à travers l’IT et l’OT.
- Détection des comportements suspects par l’IA et blocage des menaces identifiées.
- Inventaire en continu des actifs réseau et des nouveaux équipements découverts.
- Corrélation sur votre infrastructure, sous le seul droit européen.
Guardsix Fleet
Pilotage centralisé de plusieurs instances SIEM, conçu pour les MSSP et les grandes organisations multi-entités.
- Regroupement des SIEM en pools isolés, chacun avec son propre tunnel VPN : les données d’un client restent inaccessibles aux autres.
- Recherches fédérées et partage du renseignement sur les menaces entre les pools.
- Tableaux de bord, rapports, alertes et gestion des licences depuis un point unique.
- Ajout de nouvelles instances sans refonte de l’architecture ; données répliquées pour rester disponibles en cas de panne.
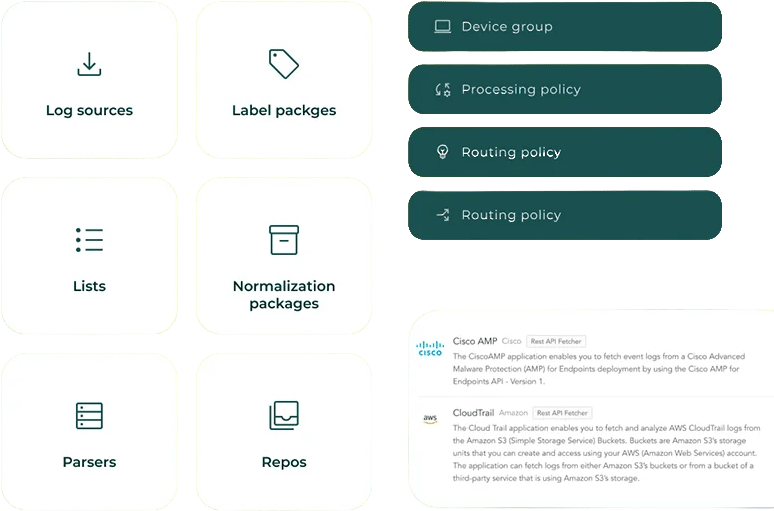
Guardsix Governance
Conformité et préparation aux audits au quotidien, pour prouver votre conformité à tout moment
- Pistes d’audit continues et tableaux de bord alignés sur les réglementations (NIS2, DORA, RGPD…).
- Preuves structurées et prêtes pour l’audit, générées à partir des opérations quotidiennes.
- Politiques de rétention conformes aux exigences réglementaires.
- Réponses plus rapides aux demandes des autorités et des auditeurs.
Contactez-nous
Horaires d'ouverture :
9h-12h15 et 14h-18h CET
Du lundi au vendredi

Appelez le
+33 1 60 19 34 52